
Saiba onde sua empresa está em maturidade cibernética. E o que fazer a seguir.
Diagnósticos NIST CSF e CIS Controls, mapa de riscos, inventário de controles e telemetria das suas ferramentas de segurança, em um só lugar. Com leitura executiva e plano de ação gerados por IA e revisados por você.
Para CISOs, gestores de TI e consultores que precisam levar uma resposta clara à diretoria.
- NIST CSF
- CIS Controls
- CrowdStrike
- Tenable
- e outras via API
Investir só em tecnologia não basta.
Maturidade cibernética é a capacidade da organização de identificar, proteger, detectar, responder e recuperar. Ela depende de quatro dimensões, e a ferramenta é apenas uma delas. O diagnóstico mede as quatro, função por função.
A Cyberlight nasceu para tirar a avaliação de maturidade da planilha e da consultoria de ocasião, e transformá-la em algo que a empresa faz, mede e repete.
-
Governança
Políticas, papéis e orçamento definidos e acompanhados pela liderança.
-
Pessoas
Time dimensionado, treinado e com responsabilidades claras.
-
Processos
Rotinas documentadas e repetíveis para prevenir, detectar e responder.
-
Tecnologia
Controles implantados, configurados e monitorados de fato.
O que a empresa declara, registra, tem e observa. Em uma tela.
-
01 · Módulo central
Dashboard
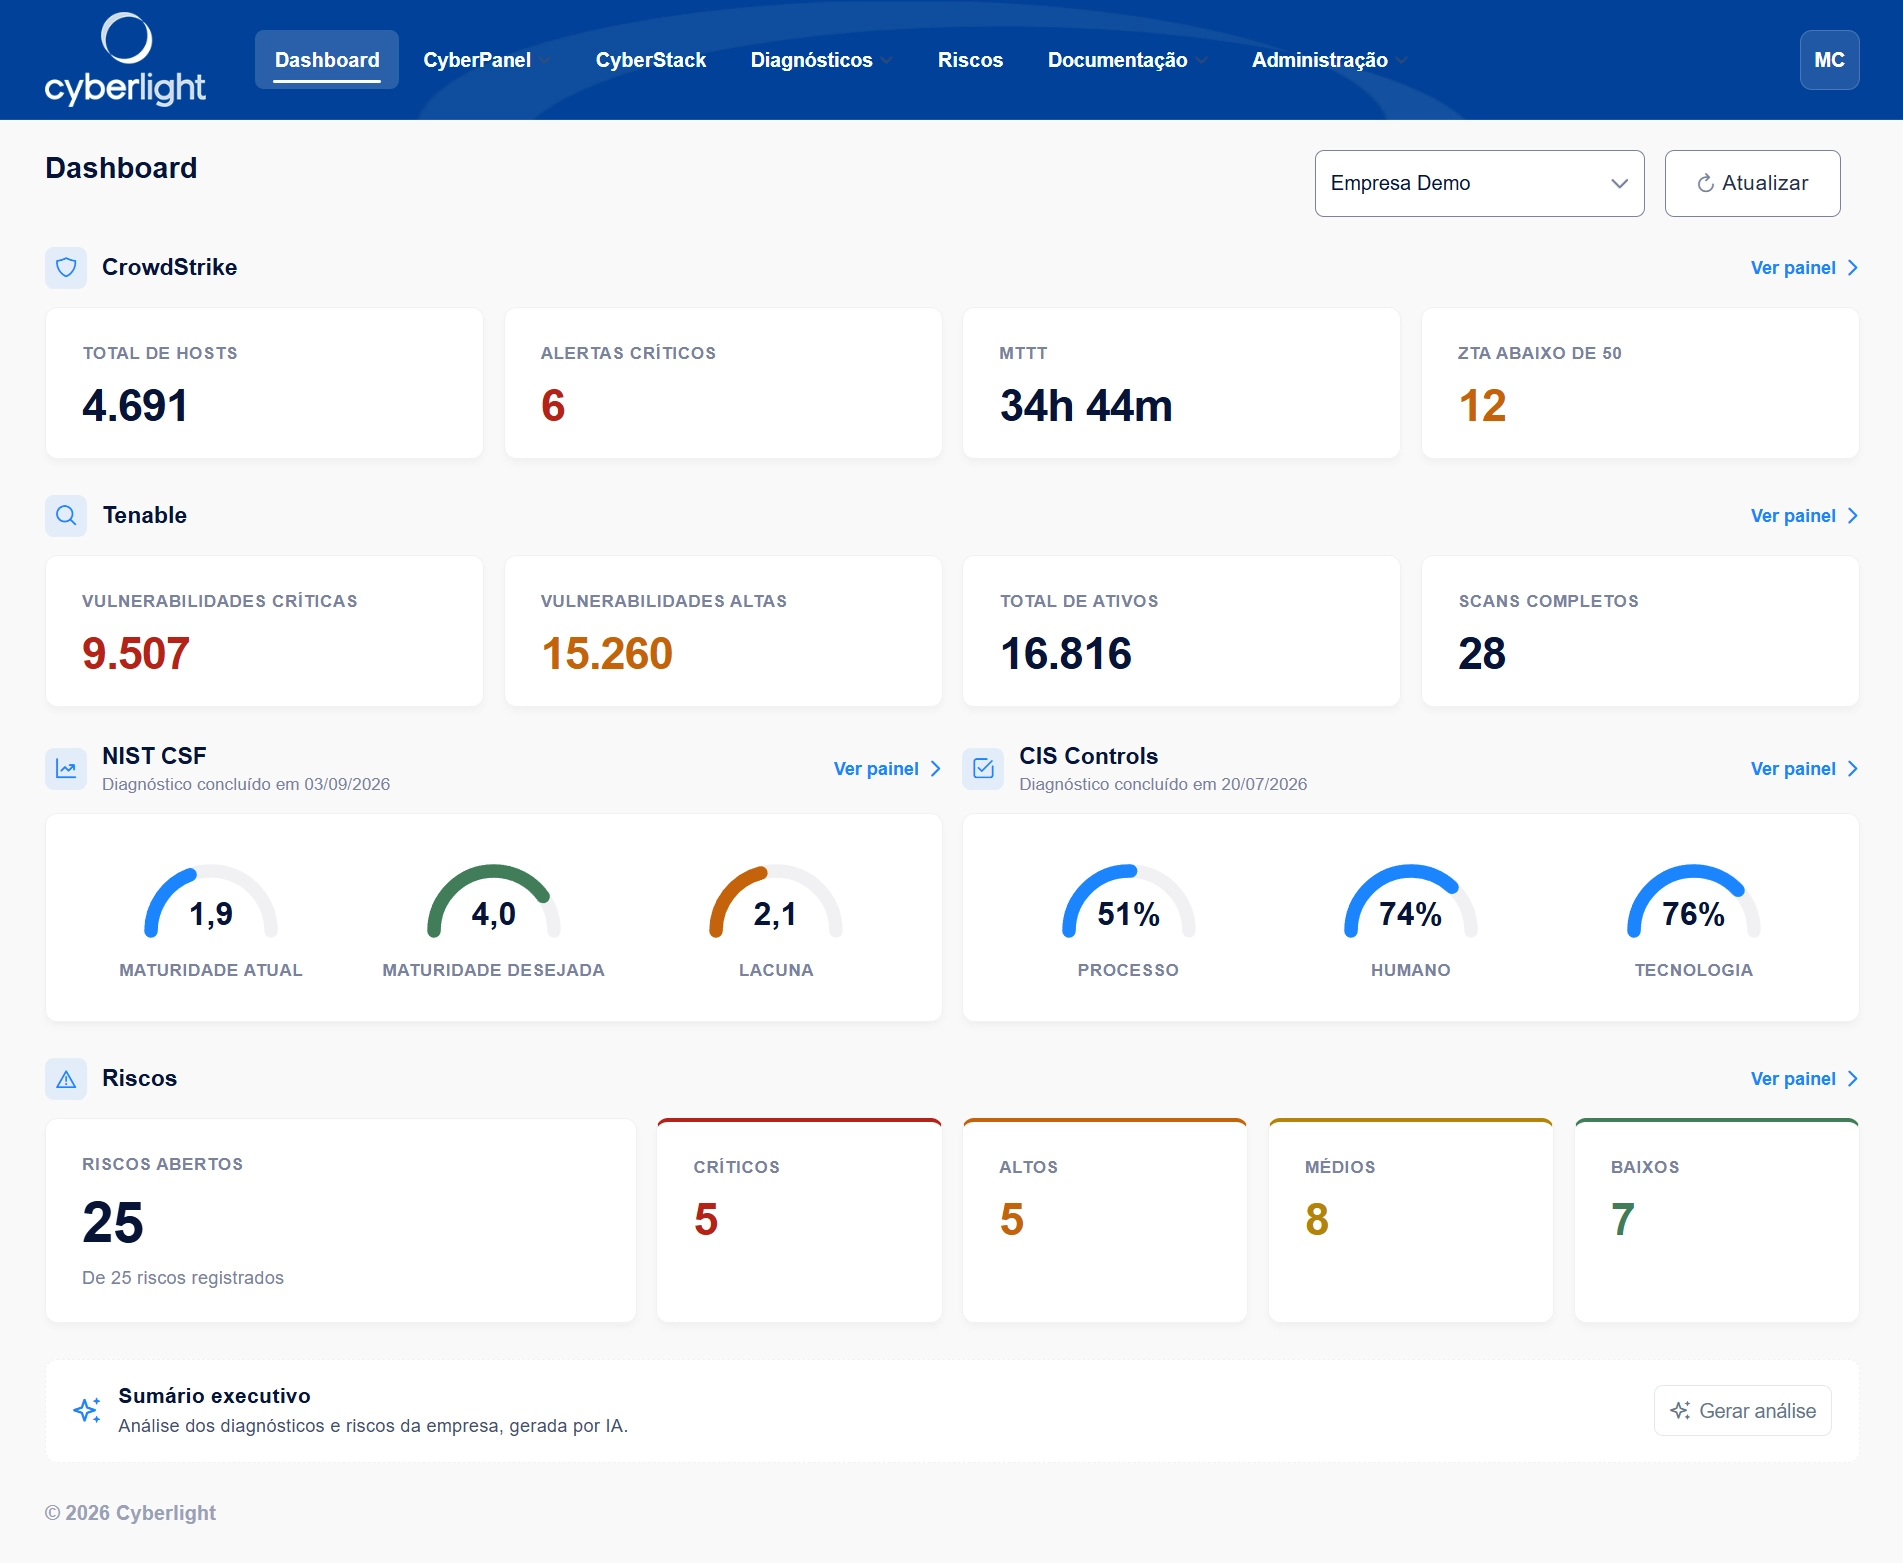
O essencial de cada módulo: hosts e alertas críticos do CrowdStrike, vulnerabilidades e ativos do Tenable, maturidade atual, desejada e lacuna do NIST CSF, os três eixos do CIS Controls e os riscos abertos por severidade. Cada bloco mostra a data do último diagnóstico e leva ao painel completo. O sumário executivo gerado por IA sai dali, com um clique.
- Maturidade atual 2,4 alvo 3,5
- Lacuna média 1,1 Alta cinco funções
- Riscos abertos 18 4 críticos
- Cobertura CyberStack 67% controles implantados
- Valores ilustrativos.
-
02
Diagnósticos NIST CSF e CIS Controls
Questionário guiado, maturidade atual e desejada por função e dimensão, lacuna calculada e nível de risco por questão. Histórico entre ciclos para mostrar evolução.
-
03
Mapa de Riscos
Registro de riscos com probabilidade, impacto em confidencialidade, integridade e disponibilidade, estratégia de tratativa, plano de ação, responsável e prazo. Risco residual e dashboard gerencial.
-
04
CyberStack
Inventário dos controles de segurança da empresa e seu estado de implantação: implementado, parcial, ausente ou não aplicável. Cobertura calculada por classe de controle.
-
05
CyberPanel
Dashboards do CrowdStrike e do Tenable consumidos direto das APIs. Detecções, vulnerabilidades e cobertura de sensores ao lado do diagnóstico. Novos conectores entram pelo mesmo modelo de leitura por API.
O que a empresa declara, confrontado com o que as ferramentas mostram.
Todo diagnóstico de maturidade é autodeclarado. O questionário registra a intenção; o EDR e o scanner registram o que existe de fato. Quando as duas leituras discordam, a lacuna real aparece.
- Implantado EDR em todos os endpoints
- Implantado Gestão de vulnerabilidades ativa
- Implantado Resposta a incidentes documentada
- Parcial Cobertura de sensor abaixo do inventário
- Crítico Vulnerabilidades críticas sem tratativa
- Sem evidência Nenhum incidente registrado no ciclo
Exemplo ilustrativo do tipo de divergência que a plataforma identifica. Cada diferença encontrada vira um risco no mapa, com responsável e prazo — não uma observação em relatório. É a diferença entre um diagnóstico que a empresa preenche e um que ela consegue defender.
A IA propõe. Você aprova.
Leituras geradas a partir dos dados que a plataforma já tem, em formato estruturado e rastreável até a questão ou o risco que as originou. Nada é gravado sem revisão humana.
Sumário executivo
Cruza NIST, CIS, riscos e telemetria numa narrativa curta com destaques e a prioridade do próximo ciclo.
Plano de ação
A partir das lacunas do diagnóstico, fases priorizadas com esforço e dependências. Exporta em PDF.
Copiloto de risco
Lê a descrição do risco e sugere probabilidade, relevância, impacto e tratativa no próprio formulário.
Correlação com telemetria
Traduz detecções do EDR e achados do scanner em riscos de negócio que o mapa ainda não registra.
Ajuda contextual
Explica cada questão do assessment com exemplos do porte e do segmento da sua empresa.
Análise de stack e carteira
Confronta o que o diagnóstico declara com os controles que existem, e mostra o que está travado na carteira de riscos.
Privacidade por desenho. Seus dados de ambiente não vão para o modelo: hostnames, IPs e identificadores de máquina ficam fora da chamada. O que é enviado são as respostas do diagnóstico e os riscos que você mesmo registrou, e nada disso é usado para treinar modelos. Tudo trafega pelo nosso servidor, nunca pelo navegador, e cada geração fica registrada com usuário que criou ou alterou.
Do questionário ao plano de ação em três passos.
-
Responda o questionário
Com o time, no seu ritmo. Ajuda contextual em cada questão e contexto de negócio registrado uma única vez.
-
Leia o dashboard
Maturidade por função e dimensão, lacuna e risco em uma tela. Sumário executivo pronto para a diretoria.
-
Execute o plano
Priorize com o plano de ação, registre riscos e acompanhe a evolução no próximo ciclo.
Antes de avaliar a sua postura, respondemos pela nossa.
Uma plataforma que lê o seu diagnóstico, o seu inventário de controles e a telemetria das suas ferramentas precisa dizer, antes da primeira conversa, como trata esses dados.
-
Isolamento por empresa
Cada organização acessa apenas os próprios diagnósticos, riscos e inventário. A separação é verificada em toda consulta, não apenas na tela.
-
Credenciais que não trafegam
As chaves das integrações ficam no servidor e nunca chegam ao navegador. Tráfego cifrado em trânsito e dados cifrados em repouso.
-
Acesso por papel
Perfis distintos para quem responde o questionário, quem trata risco e quem apenas lê o painel executivo. O convite é nominal e revogável.
-
Trilha de auditoria
Diagnósticos, alterações de risco e todas as gerações ficam registrados com usuário e data de criação e alteração. O histórico entre ciclos não é sobrescrito.
-
Somente leitura nas integrações
Toda integração é consumida por API com permissão de leitura — hoje CrowdStrike e Tenable, e o mesmo vale para qualquer conector futuro. A plataforma não executa ação nem altera configuração no seu ambiente.
-
Seus dados continuam seus
Tratamento conforme a LGPD, com finalidade declarada na Política de Privacidade. Exportação em PDF a qualquer momento e exclusão mediante solicitação.
Diagnóstico como rotina de gestão, não como projeto pontual.
Somos uma equipe de segurança da informação que passou anos entregando avaliações de maturidade em planilha e viu o mesmo padrão se repetir: o relatório é lido uma vez, aprovado, e no ciclo seguinte tudo recomeça do zero. A Cyberlight existe para que o diagnóstico tenha histórico, dono e continuidade.
O que costumam perguntar antes da primeira conversa.
-
Preciso ter CrowdStrike ou Tenable para usar?
Não. Os diagnósticos NIST CSF e CIS Controls, o mapa de riscos e o inventário de controles funcionam de forma independente. As integrações enriquecem o diagnóstico com telemetria real quando existem, e podem ser ligadas depois, a qualquer momento.
-
Quanto tempo leva para ter o primeiro diagnóstico?
O acesso é liberado logo após a contratação, sem projeto de implantação. O questionário é respondido no ritmo do time, com ajuda contextual em cada questão, e o dashboard é atualizado conforme as respostas entram — o primeiro diagnóstico não depende de nenhuma integração. CrowdStrike e Tenable já vêm prontos: o próprio cliente cadastra uma chave de API de leitura na plataforma e os dashboards passam a ser alimentados, sem instalação de agente e sem depender da nossa equipe. Integrações com outras ferramentas de segurança são desenvolvidas sob demanda e têm um tempo de implementação próprio, combinado caso a caso.
-
Quanto esforço isso consome do meu time?
O contexto de negócio é registrado uma única vez e reaproveitado nos ciclos seguintes. A partir do segundo diagnóstico, o trabalho é revisar o que mudou, não recomeçar. É por isso que a plataforma trata o diagnóstico como rotina, e não como projeto.
-
A IA decide alguma coisa sozinha?
Não. A IA propõe sumário executivo, plano de ação e classificação de risco, sempre em formato revisável e rastreável até a questão ou o risco que originou a leitura. Nada é gravado sem aprovação humana.
-
A plataforma altera alguma configuração no meu ambiente?
Não. As integrações são consumidas por API com permissão de leitura. A Cyberlight lê detecções, vulnerabilidades e cobertura de sensores; não executa ação, não aplica política e não altera configuração nas suas ferramentas.
-
Os dados do diagnóstico são meus?
Sim. O tratamento segue a LGPD, com finalidade declarada na Política de Privacidade. Os diagnósticos e o plano de ação são exportáveis em PDF a qualquer momento, e os dados são excluídos mediante solicitação.
-
Serve para consultoria que atende vários clientes?
Sim. Cada empresa é um ambiente isolado, com diagnósticos, riscos e inventário próprios. O histórico entre ciclos permite mostrar a evolução de cada cliente ao longo do tempo.
Fale com a equipe.
Conte em poucas linhas o momento da sua empresa. Retornamos com uma demonstração guiada, sem compromisso.